Kurzfassung: Server-Side Tracking kann erlaubte Ereignisse kontrollierbarer übertragen. Es stellt keinen festen Prozentsatz verlorener Conversions wieder her, umgeht keine Einwilligung und garantiert keinen niedrigeren CPA. Ausgangspunkt sind bestätigte Bestellungen, gemeinsame Ereignis-IDs und nachvollziehbare Empfänger.
Der Shop meldet 120 bezahlte Bestellungen, Meta 146 Käufe und GA4 103. Das ist ein Rechenbeispiel, kein Kundenbericht. Vor einer Budgeterhöhung müssen Sie erklären, welche Abweichung durch Zustellung, Duplikate, Zahlungsdefinitionen oder Attribution entsteht. Das sind unterschiedliche Fragen.
Unsere Position: Server-Side Tracking ist eine kontrollierte Verbindung zwischen Geschäftsvorgang und Plattform. Entscheidend ist die nachvollziehbare Bestellung, nicht ein grüner Diagnosewert. Zur CPA-Senkung gehören weiterhin Angebot, Kreation und Kaufprozess.
Warum Browser-Tracking eine unabhängige Referenz braucht
Das Pixel bleibt für Sitzungskontext und erlaubte Werbe-Identifikatoren nützlich. Seine Zustellung hängt von JavaScript, Browser, Blockern, Einwilligung und Implementierung ab. Apples App Tracking Transparency betrifft Tracking in Apps; daraus folgt keine gemessene Einwilligungsquote auf Websites. Überschneidende Gruppen von Browser-Nutzern, Blockern und Ablehnungen dürfen Sie nicht zu einer europäischen Verlustquote addieren.
Safari blockiert Third-Party-Cookies. WebKit beschreibt außerdem die Löschung skriptbeschreibbarer Speicher nach sieben Tagen ohne Interaktion und Beschränkungen für Third-Party-CNAME/IP-Cloaking. Eine eigene Subdomain garantiert daher keine einjährige Cookie-Laufzeit. Firefox trennt Cookies nach Website; Chrome erhält die Auswahl der Nutzer für Third-Party-Cookies. Siehe WebKit, Firefox und Chromes veröffentlichten Ansatz.
Prüfen Sie Ihre eigene Abdeckung gegen Bestellungen, die für die jeweilige Verarbeitung infrage kommen. Fehlende Werbeeinwilligung ist kein technischer Fehler, den CAPI heimlich ausgleichen darf.
Wie die Architektur funktioniert
Fünf Bausteine haben unterschiedliche Aufgaben:
- Website und Browser-Tags: erlaubte Aktionen und Sitzungsparameter erfassen.
- Shop-Backend: Bestellung, Zahlung, Betrag, Währung, Storno und Rückerstattung bestätigen.
- Stabile Ereignisidentität: zwei Übertragungen desselben Ereignisses einem Vorgang zuordnen.
- Server-Container oder Endpoint: Eingaben prüfen, Empfängerregeln anwenden, unnötige Felder entfernen und Daten weiterleiten.
- Geschützte Logs und Abgleich: Annahme, Ablehnung, Wiederholung und Zustellfehler mit begrenzter Speicherung dokumentieren.
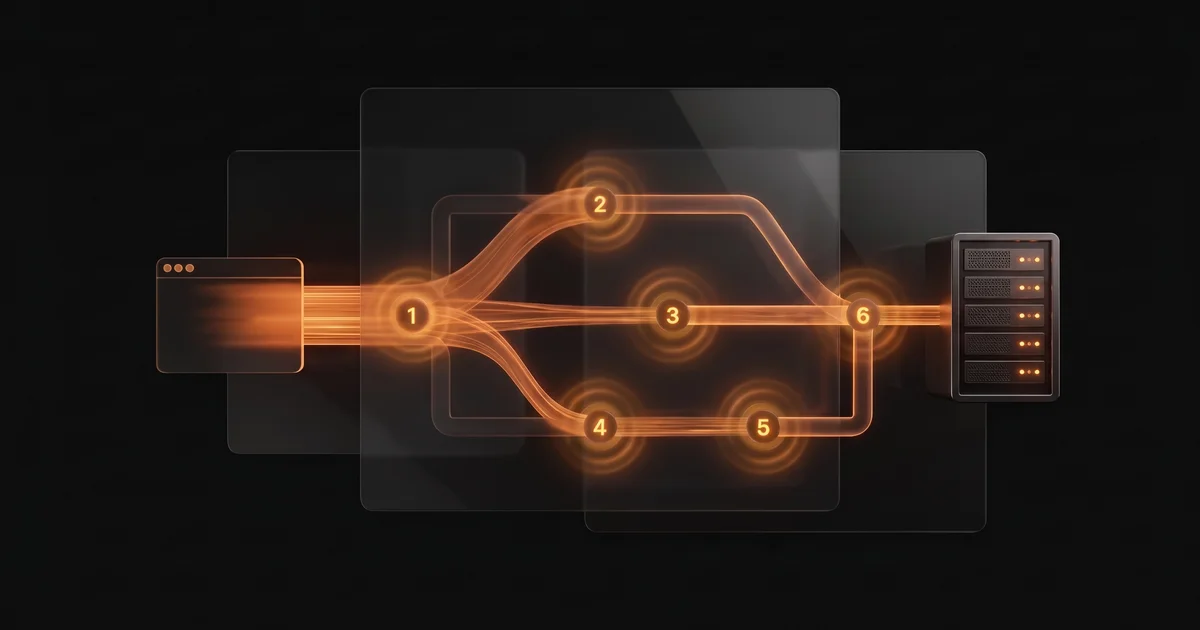
Browser-Pfad: Aktion → Einwilligungsregeln → Browser-Anfrage → Endpoint. Unabhängiger Backend-Pfad: bestätigter Vorgang → erlaubtes Server-Ereignis → Endpoint. Vor jeder Weiterleitung gelten die Regeln des Empfängers. Ein dataLayer-Push im Browser ist kein Backend-Webhook. Ein Endpoint, der nur von einer blockierten Browser-Anfrage abhängt, kann die fehlende Bestellung nicht selbst rekonstruieren.
Google Server-Side Tag Manager unterstützt Cloud Run und andere geeignete Infrastruktur. Ein direkter CAPI-Endpoint ist eine weitere Möglichkeit. GA4 Measurement Protocol bezeichnet eine API für Analytics-Ereignisse, nicht sGTM selbst. Wählen Sie nach Last, Zugang, Betreuung und Kosten. Eine Subdomain wie tracking.example.test erleichtert die Verwaltung; sie macht Tracking weder unsichtbar noch automatisch rechtmäßig.
Client-Side und Server-Side im Vergleich
| Frage | Praktischer Unterschied |
|---|---|
| Erfassung | Browser-Aktion und Backend-Zahlung sind verschiedene Quellen |
| Blocker | Unabhängiges Backend umgeht die Browser-Anfrage; ein Browser-abhängiger Pfad behält deren Grenze |
| Cookies | Browserregeln und Umsetzung bestimmen die Laufzeit |
| Einwilligung | Vor Erfassung und relevanter Server-Weiterleitung anwenden |
| EMQ | Matching-Felder prüfen; kein garantierter Wert je Architektur |
| Deduplizierung | Browser und Server über gleichen Namen und gleiche ID verbinden |
| Matching | Zulässige Felder einzeln normalisieren |
| Dokumentation | Zwecke, Empfänger, Rollen, Speicherung und Transfers festhalten |
| Kosten | Einrichtung, Hosting, Abonnements und Betreuung zusammen bewerten |
| Zeit | Checkout, Quellen, Einwilligung und Abnahmekriterien bestimmen den Aufwand |
Meta CAPI: Matching, Identität und Datenqualität
Event Match Quality hilft, übermittelte Kundeninformationen für die Zuordnung zu prüfen. EMQ bestätigt weder den richtigen Betrag noch fehlende Duplikate, rechtmäßige Verarbeitung oder zusätzliche Verkäufe. Es gibt keinen allgemeinen Wert, unter dem Meta nur „rät“ oder über dem ROAS automatisch steigt. Die öffentliche CAPI-Schulungsbeschreibung behandelt redundante Wege, Deduplizierung, Aktualität und Matching als getrennte Aufgaben.
Deduplizierung benötigt gleiche event_name und event_id für zwei Übertragungen eines Ereignisses. Erzeugen Sie die ID einmal dort, wo die Bestellung bekannt ist. Verwenden Sie sie bei Wiederholungen und erneutem Laden derselben Bestätigungsseite wieder; andere Vorgänge bekommen andere IDs. Meta-Deduplizierung und GA4-Transaktionsverarbeitung müssen getrennt geprüft werden. GA4 DebugView beweist Metas Ergebnis nicht. Details: Ereignis-Deduplizierung.
Offline-Beispiel mit gemeinsamer ID
Dieser JavaScript-Code definiert nur synthetische Objekte, ohne Anfrage oder Token. Zeitstempel und E-Mail-Hash sind feste Lehrwerte. Er ist kein direkt verwendbarer Request für einen echten Account.
const eventId = "purchase_demo_123";
const pixelExample = {
  eventName: "Purchase",
  parameters: { currency: "EUR", value: 149.90, content_ids: ["demo-product"] },
  options: { eventID: eventId }
};
const serverPayload = {
  data: [{
    event_name: "Purchase",
    event_time: 1767225600,
    event_id: eventId,
    event_source_url: "https://shop.example.test/order-confirmed/",
    action_source: "website",
    user_data: { em: ["63eb9cd45e0f3a8f895141aeac8810840bc12ae3d939b752766b7ea52bff76f9"] },
    custom_data: { currency: "EUR", value: 149.90,
      content_ids: ["demo-product"], content_type: "product" }
  }]
};
Beim Pixel heißt die Option eventID, auf dem Server event_id. Das offizielle SDK-Ereignismodell beschreibt ID und Namen zusammen. Ein lokaler Objektvergleich belegt noch keine Zustellung oder Verarbeitung durch Meta.
Advanced Matching kann erlaubte E-Mail, Telefonnummer, Namen, Stadt oder Postleitzahl nutzen, soweit erforderlich. Normalisieren Sie jedes Feld nach dessen Vorgaben und hashen Sie dort, wo es verlangt wird. IP-Adresse, User Agent, fbp und fbc folgen nicht alle derselben SHA-256-Regel. Erfinden Sie keine Klick-IDs und sammeln Sie keine zusätzlichen demografischen Angaben nur für EMQ. Das SDK-Kundendatenmodell unterscheidet diese Felder. Hashing macht personenbezogene Daten nicht anonym.
Meta-Matching-Daten gehören nicht in gewöhnliche GA4-Ereignisparameter, URLs oder offene Logs. Google Analytics untersagt erkennbare personenbezogene Informationen, darunter E-Mail und private Telefonnummer.
Einwilligung und Datenschutz in Österreich
Zu Googles Zuständen gehören ad_storage, analytics_storage, ad_user_data und ad_personalization. Die CMP übermittelt die Auswahl an den Google-Tag; dessen Anfrage trägt Einwilligungsparameter zum Server-Container. Google-Tags passen ihr Verhalten an. Server-Side Consent Mode unterstützt Basic und Advanced: Basic blockiert relevante Google-Tags bis zur Einwilligung; Advanced kann nach Ablehnung Messungen ohne die betreffenden Cookies senden. Das ist weder eine rechtliche Freigabe der konkreten Umsetzung noch eine Erlaubnis für Meta CAPI.
Setzen Sie Ausgangszustände vor relevanten Tags und prüfen Sie Änderung, Teilwahl und Widerruf für jeden Empfänger. Bewerten Sie Modellierung getrennt von der Zustellung; eine Schätzung bestätigt nicht den Eingang einer bestimmten Bestellung.
Die DSB unterscheidet technisch notwendige Cookies von solchen mit vorheriger Einwilligung. Werbefinanzierung allein macht Cookies nicht notwendig. Eine Server-Prüfung repariert kein irreführendes Banner und erfüllt nicht alle DSGVO-Anforderungen. Zwecke, Rechtsgrundlage, Auftragsverarbeiter, Speicherung und internationale Transfers bleiben zu prüfen; EU-Hosting genügt nicht allein.
Der Data Act belegt keine allgemeine Pflicht zu serverseitigem Werbetracking. Die EU-Kommission erklärt Datenzugang und Datenteilung, unter anderem bei vernetzten Produkten. Aussagen zu DSB-Schwerpunkten oder konkreten Strafen benötigen einzelne Entscheidungen.
Was die internen Projekte zeigen
Im laufenden Projekt für den tschechischen Online-Shop Erkado umfasst die Zusammenarbeit Server-Side-Tracking, Kampagnenführung über drei Zielrichtungen (Käufe, B2B-Partner, Mitarbeitergewinnung) sowie UX-Anpassungen im mobilen Checkout auf Basis von Clarity-Beobachtungen. Das zeigt: Eine verlässliche Messung und saubere Datenübertragung stabilisieren die Datengrundlage, belegen aber keinen isolierten Umsatzeffekt ohne abgestimmte Kampagnenführung.
Im Demonstrationsmodell Fashion wird die schrittweise Abstimmung zwischen Creative-Botschaft, Größenberatung auf der Produktdetailseite und transparentem Checkout strukturiert dargestellt. Das verdeutlicht: Vertrauenselemente und Passform-Fokus wirken im Zusammenspiel mit durchgängiger Werbeansprache, belegen jedoch keinen isolierten Effekt einzelner Hebel.
Umsetzung: fünf Phasen und sieben Prüfungen
Die fünf Phasen sind Audit → Infrastruktur → Integration → Validierung → Monitoring. Definieren Sie Umfang und Abnahme vor einer Zeit- oder Kostenschätzung. Aus dem Werbebudget allein folgt weder ein Pauschalpreis noch eine Amortisation in vier Wochen.
Die sieben Prüfungen machen diese Phasen konkret:
- Ereigniskarte: Quelle, Zeitpunkt, Felder, Empfänger und Regeln für PageView, ViewContent, AddToCart, InitiateCheckout und Purchase.
- Geschäftsreferenz: Bestellung, Zahlung, Storno und Erstattung unterscheiden; die Bestätigungsseite ist nicht der einzige Zahlungsbeleg.
- Infrastruktur: DNS, TLS, Kapazität, Rollen, nur serverseitige Tokens, Speicherfristen und geschützte Logs.
- Identität: Browser/Server, Reload, Retry, ID-Kollisionen, Teilzahlungen und Erstattungen.
- Matching: erlaubte Felder, einzelne Formate und getrennte Analytics-Weiterleitung.
- Einwilligung: Ausgangslage, Zustimmung, Ablehnung, Teilwahl und Widerruf je Empfänger.
- Abgleich: einen bekannten Vorgang mit isolierten Testdaten, GTM Preview, freigegebener Plattformdiagnose und Backend-Daten verfolgen. Verantwortliche, Warnkriterien und Rückweg festlegen.
Senden Sie keine erfundenen Käufe in einen Live-Account, um Anzeigen grün zu färben. Änderungen an CMP, Checkout und Integration erfordern erneute Kontrolle. Ein allgemeines EMQ-Ziel oder 48 Stunden allein beweisen keine Betriebsbereitschaft.
Häufig gestellte Fragen
Was unterscheidet Server-Side Tracking vom Pixel?
Das Pixel erfasst erlaubte Browser-Aktionen. Der Server-Pfad verarbeitet Daten in kontrollierter Infrastruktur und kann unabhängige Backend-Fakten erhalten. Beide ergänzen sich, ohne Einwilligung zu umgehen.
Was kostet die Implementierung?
Prüfen Sie Plattform, Ereignisse, Checkout, CMP, Hosting, Zugänge und Monitoring. Einrichtung und laufende Betreuung gehören zusammen. Einen allgemeinen Preis oder eine feste Amortisationszeit gibt es nicht.
Brauche ich das Pixel neben CAPI?
Eine hybride Lösung kann erlaubten Browser-Kontext und unabhängige Server-Daten verbinden. Namen und IDs müssen zusammenpassen. Die passende Architektur hängt vom Shop und der zulässigen Verarbeitung ab.
Was bestätigt EMQ?
EMQ unterstützt die Diagnose von Matching-Daten. Der Wert bestätigt weder Betrag, Deduplizierung, genaue Attribution, Rechtmäßigkeit noch Gewinn und garantiert keine niedrigeren CPM.
Wie lange dauert das Setup?
Schätzen Sie nach Prüfung von Checkout, Quellen, Einwilligung und Zugang. Abgeschlossen ist die Arbeit nach validierter Identität, Empfängerregeln und Bestellabgleich mit geregelter Betreuung, nicht mit der Installation allein.
Wenn Shop und Werbeberichte unterschiedliche Bestellungen zeigen, beschreiben Sie die Abweichung im ersten Gespräch. Diagnose und Umsetzung von Tracking & CAPI werden nach Umfang separat vereinbart.