Коротко: рабочая Meta CAPI начинается не с токена и не с шаблона в GTM. Сначала бизнес определяет подтверждённую конверсию, единый
event_id, допустимые данные и поведение после выбора в cookie banner. Затем настраиваются server-side маршрут, дедупликация, Test Events и постоянная сверка с магазином или CRM.
В Events Manager может стоять статус Active, пока покупка отправляется дважды, сумма приходит без валюты или server-событие продолжает уходить после отказа от маркетинговых cookies. В такой системе интеграция существует технически, но решения по рекламному бюджету остаются ненадёжными.
Как выбрать способ интеграции
Ниже — пять этапов настройки через Google Tag Manager Server-Side. Это один из возможных способов реализации: Meta также поддерживает прямую, партнёрскую и gateway-интеграции. Выбор инструмента не меняет требования к бизнес-событию, дедупликации и privacy.
В текущей работе с чешским интернет-магазином Erkado мы настраиваем серверный трекинг и анализируем рекламные данные. Задача проверки: понять, какие действия учитываются и где события расходятся с заказами магазина. Подробнее о составе работы в кейсе Erkado.
Что нужно определить до настройки CAPI
Пропуск этого этапа обычно приводит к долгой отладке уже после запуска.
Доступы Meta
- Business Portfolio, dataset или Pixel, к которому относятся события;
- доступ в Events Manager и право управлять интеграцией;
- access token, который хранится только в защищённой серверной среде;
- ответственный за ротацию токена и проверку доставки.
Server-side инфраструктура
- GTM Server Container либо другой контролируемый endpoint;
- production-хостинг с журналами ошибок и ограниченным доступом;
- first-party поддомен, если этого требует выбранная схема;
- владелец облачного проекта, бюджета и обновлений.
Google объясняет архитектуру, клиентов и теги в официальном введении в server-side tagging. Регион хостинга выбирают по реальной карте потоков данных, договорам и применимым требованиям — сам адрес европейского дата-центра не доказывает GDPR compliance.
Источник событий на сайте или в backend
- стабильный
transaction_idзаказа; - одна подтверждённая точка создания
event_id; - сумма, валюта, товары и состояние оплаты из контролируемого источника;
- правила для отмены, возврата и повторной загрузки страницы.
Consent и допустимость полей
- CMP или собственный интерфейс выбора;
- документированные категории данных и цели обработки;
- передача выбора пользователя в server-side маршрут;
- отдельная проверка правил для Google и Meta.
Google Consent Mode управляет поведением поддерживаемых Google-тегов и взаимодействует с CMP, но не является универсальным разрешением для любого стороннего тега. Это прямо следует из документации Google по server-side Consent Mode. Для Meta нужны собственные правила запуска и проверка применимого основания.
Шаг 1. Создайте единый источник события и event_id
Для покупки удобнее формировать событие после подтверждения заказа в backend, а затем передавать один идентификатор в browser- и server-канал. Не генерируйте новую event_id при каждом обновлении thank-you page.
Упрощённый пример без персональных данных:
// orderData contains backend-confirmed, non-personal purchase fields.
window.dataLayer = window.dataLayer || [];
window.dataLayer.push({
  event: 'purchase',
  event_id: orderData.purchaseEventId,
  ecommerce: {
    transaction_id: orderData.id,
    value: orderData.total,
    currency: orderData.currency,
    items: orderData.items.map((item) => ({
      item_id: item.sku,
      item_name: item.name,
      price: item.price,
      quantity: item.quantity,
    })),
  },
});
orderData — объясняющий объект, а не готовая интеграция магазина. purchaseEventId создаётся и сохраняется в backend один раз для подтверждённой покупки; он уникален для самостоятельного действия и не сталкивается с ID других магазинов. Повтор страницы или webhook использует тот же ID. Запись в dataLayer сама по себе не разрешает отправку: теги учитывают актуальный выбор пользователя.
Три правила:
event_idсоздаётся один раз. Оба канала получают одно и то же значение.transaction_idотносится к заказу. Он нужен магазину и GA4 и не должен содержать email, телефон или имя покупателя.- Персональные данные не кладутся в публичный код без необходимости. Если разрешённые customer information parameters формируются на сервере, не дублируйте их в
dataLayer, консоли или аналитических журналах.
Для других событий идентификатор может быть UUID, созданный в исходной системе и сохранённый до отправки обоими маршрутами. Важно не название формата, а стабильность значения.
Шаг 2. Настройте GTM Server Container и Meta CAPI tag
Google рекомендует сначала создать server container и tagging server, затем направить события на его URL. Актуальные варианты описаны в инструкции Send data to server-side Tag Manager.
В типовой схеме нужны три компонента:
Client: принимает запрос и преобразует его в событие server container. Например, GA4 Client может принять данные из web container.
Meta CAPI tag: отправляет разрешённые поля в нужный dataset. Если используется community template, проверьте автора, список разрешений, сетевые адреса, журнал изменений и поведение после обновления.
Dataset or Pixel ID: [identifier]
Access Token:        [server-side secret]
Action Source:       website
Event Name:          {{Event Name}}
Event ID:            {{Event ID}}
Test Event Code:     [validation only]
Access token нельзя помещать в браузерный контейнер, репозиторий или публичный dataLayer.
Consent logic: условие запуска должно отражать фактический выбор и применимые правила. Для Google-тегов встроенные consent checks могут менять объём отправляемых данных. Для стороннего Meta tag обычно требуется явно проверить категорию marketing/advertising и не считать ad_storage автоматическим правовым решением для CAPI.
Перед подключением production-трафика проверьте четыре состояния: до выбора, первоначальный отказ, согласие и последующий отзыв выбора. Эта статья описывает локальную реализацию; реальная production-отправка требует отдельного контролируемого теста.
Разделите получателей данных. Разрешённые customer information parameters идут по защищённому Meta-маршруту; email и телефон не копируют в обычные GA4-события. Общий server container не означает общий набор полей для всех тегов. Проверяйте исходящие запросы, фильтры и transformations каждого получателя. Правила Google Analytics о PII.
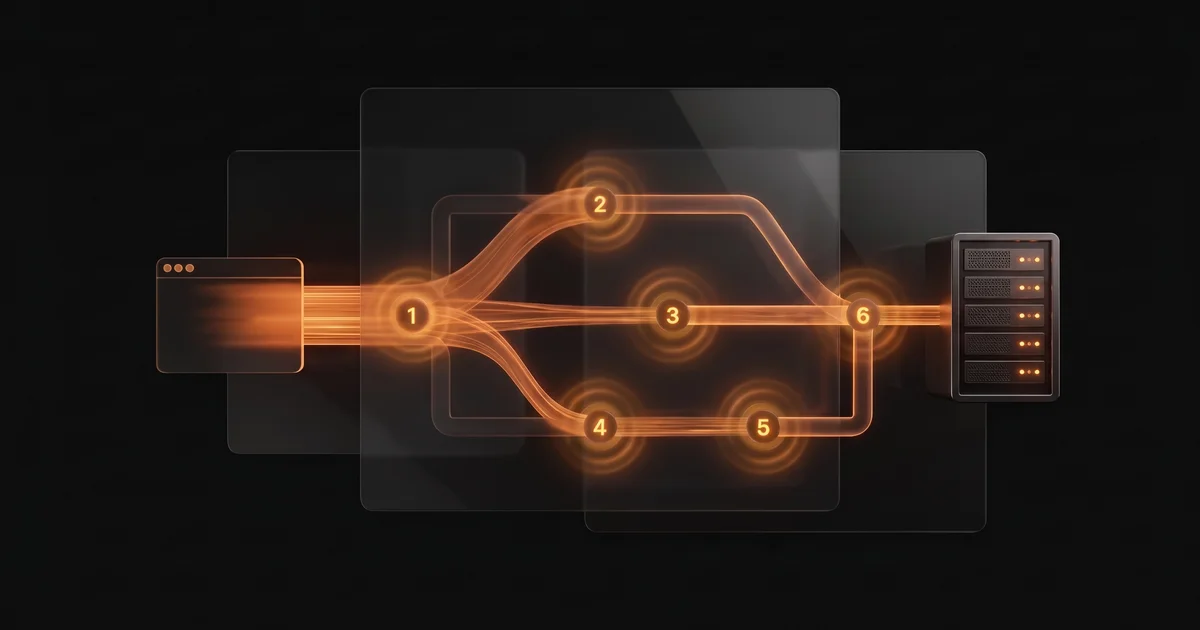
Confirmed order + stored purchaseEventId
  -> browser Pixel, when permitted: Purchase + eventID
  -> protected server route, when permitted: Purchase + event_id -> Meta CAPI

Permitted analytics event -> server client -> GA4 tag -> GA4
Permitted customer matching fields -> Meta-specific server route only
Шаг 3. Свяжите Pixel и CAPI через дедупликацию
Browser Pixel и CAPI часто доставляют одно и то же событие. Meta сопоставляет их по одинаковым имени события и ID в одном dataset. В Pixel ID передают через опцию eventID, в CAPI — через поле event_id. Официальный SDK Meta: Event описывает использование имени и ID для сопоставления browser- и server-доставки. Равенство общих счётчиков не доказывает дедупликацию конкретных пар.
Browser Pixel: Purchase, eventID = purchase_789
Server:  Purchase, event_id = purchase_789

Результат: одна подтверждённая покупка, доставленная двумя каналами.
Без общей ID две копии могут попасть в отчёт отдельно.
| Сценарий | Browser-событие | Server-событие | Риск |
|---|---|---|---|
| Только Pixel | Есть | Нет | Часть событий зависит только от браузера |
| Pixel + CAPI, разные ID | Есть | Есть | Возможна двойная запись покупки |
| Pixel + CAPI, общая ID | Есть | Есть | Meta может дедуплицировать две доставки |
Учебная арифметика при €1 000 расходов и 50 настоящих покупках: если учтено только 40, показанный CPA равен €25; если две полные копии учтены как 100 — €10; если все 50 учтены по одному разу — €20. Это условные количества, а не норма потерь или доказательство причинной прибыли. Сверяйте одинаковый период, определение покупки, разрешённые исходные события и конкретные ID.
Проверьте не только обычный заказ, но и:
- повторную загрузку confirmation page;
- повторный webhook от платёжной системы;
- неуспешную оплату;
- отмену и возврат;
- заказ из другого языка или домена;
- изменение consent между просмотром и покупкой.
Подробная техническая схема — в статье как остановить двойной счёт событий Meta и GA4.
Шаг 4. Передавайте только нужные параметры сопоставления
Meta может использовать customer information parameters для сопоставления события с аккаунтом. В зависимости от бизнес-процесса доступны email, телефон, имя, город, индекс, страна, external_id, fbp, fbc, IP-адрес и user agent. Точный список и требования к нормализации опубликованы в документации Meta.
Оценивать поле нужно не по тому, сколько баллов оно может добавить в интерфейсе, а по четырём вопросам:
| Вопрос | Что зафиксировать |
|---|---|
| Откуда поле получено? | Checkout, аккаунт, CRM, URL или HTTP-запрос |
| Зачем оно передаётся? | Сопоставление конкретного события, атрибуция или отчётность |
| Какое основание применяется? | Решение владельца данных после privacy/legal review |
| Как поле защищено? | Нормализация, хеширование, доступ, журналирование и срок хранения |
Хеширование не превращает персональные данные в анонимные автоматически. Принципы цели, минимизации и прозрачности продолжают действовать; практический обзор для малого бизнеса даёт European Data Protection Board.
Официальный SDK Meta: UserData различает подготовку customer-полей и IP, user agent, fbp, fbc. Телефон описан как цифры с кодом страны и региона: не хешируйте автоматически E.164-строку вместе с +. Не применяйте одинаковые lowercase/SHA-256-правила ко всем параметрам. Дата рождения и пол не являются стандартной рекомендацией к сбору: необходимость и допустимость проверяются отдельно. EMQ — качество сопоставления, а не процент всех заказов или универсальный проходной балл.
Не отправляйте фиктивные значения, медицинские данные, текст заявки или поля, не относящиеся к цели события. Для каждого параметра проверьте формат по текущей спецификации Meta, а не по старому шаблону GTM.
Шаг 5. Проверьте всю цепочку до запуска
1. Meta Test Events
- отправьте контролируемое тестовое событие;
- проверьте
event_name,event_id, время, источник и параметры; - убедитесь, что browser- и server-доставка относятся к одному действию;
- удалите test event code из production-конфигурации после проверки.
2. GTM Preview и server logs
- убедитесь, что Client принял ожидаемый запрос;
- посмотрите, какой Trigger запустил Meta tag;
- проверьте, что секреты и персональные данные не попали в открытый журнал;
- повторите сценарии отказа, согласия и отзыва consent.
3. Events Manager Diagnostics
- проверьте ошибки обязательных полей и задержки;
- используйте EMQ как диагностический сигнал, а не как гарантию продаж;
- сравните количество событий по дням до и после изменения.
4. Сверка с бизнесом
- сопоставьте
transaction_id, сумму и валюту с магазином; - сравните подтверждённые заявки с CRM;
- проверьте отмены, возвраты и дубли;
- зафиксируйте допустимое расхождение и ответственного за расследование.
Чек-лист перед выпуском
- подтверждённая конверсия определена;
- одинаковые
event_nameиevent_idдоходят через Pixel и CAPI; - consent проверен на всём server-side маршруте;
- customer information parameters имеют источник и основание;
- сумма, валюта и
transaction_idсовпадают с магазином; - test event code удалён;
- мониторинг и ответственный назначены;
- токен хранится только в защищённой серверной среде.
Какие ошибки появляются после запуска
Обновление CMS или checkout меняет событие. После релиза тема или плагин может иначе формировать заказ. Повторите тест покупки и сверку полей.
Токен отозван или потерял доступ. Server-события перестают доставляться, а Pixel продолжает работать. Поэтому статус «есть активность» не доказывает здоровье CAPI.
Consent перестал доходить до сервера. CMP обновила категории или формат сигнала. Проверьте отказ, согласие и отзыв выбора после каждого изменения CMP.
Появился второй источник событий. Новая интеграция CMS, приложение Meta или ещё один GTM-контейнер начинает отправлять ту же покупку. Инвентаризация всех отправителей должна быть частью мониторинга.
Событие стало технически успешным, но бизнес-смысл изменился. Например, Purchase создаётся при оформлении заказа, хотя оплата подтверждается позже. Сверка с магазином важнее статуса HTTP 200.
Что даёт корректная CAPI-реализация
Она даёт не обещанный процент снижения CPA, а управляемость:
- Понятный источник конверсии. Видно, какая система создала событие и что оно означает для бизнеса.
- Резервный канал доставки. Browser- и server-путь можно сравнивать и дедуплицировать.
- Связь с глубокими этапами. В Meta можно передавать разрешённые подтверждённые события из магазина или CRM.
- Диагностику после изменений. Логи, идентификаторы и сверка позволяют найти место поломки.
В текущей работе с чешским интернет-магазином Erkado мы настраиваем серверный трекинг и анализируем рекламные данные. Задача проверки: понять, какие действия учитываются и где события расходятся с заказами магазина. Подробнее о составе работы в кейсе Erkado.
Вывод: правильная CAPI — это не «больше данных любой ценой». Это подтверждённое событие, минимально необходимый состав полей, одинаковая ID в двух каналах и проверка по фактическим продажам.
Часто задаваемые вопросы
Чем Meta Conversions API отличается от Pixel?
Pixel отправляет событие из браузера. CAPI отправляет его из сервера, CRM или другого контролируемого источника. Обычно их используют вместе, связывая две доставки через одинаковые event_name и event_id.
Можно ли настроить CAPI через стандартную интеграцию Shopify или WooCommerce?
Да, партнёрская интеграция может быть достаточной для типового магазина. Но её всё равно нужно проверить на подтверждённой покупке, повторной загрузке, возврате, consent и совпадении суммы. Наличие переключателя CAPI не является приёмкой.
Какие параметры нужно передавать для хорошего EMQ?
Те, которые доступны, корректны и допустимы для конкретной цели: часто это email или телефон, fbp, fbc, IP, user agent и внешний ID. Универсального набора нет. Сначала проверьте требования Meta и privacy-основание каждого поля.
Как понять, что интеграция работает правильно?
Browser- и server-события относятся к одному действию и дедуплицируются, сумма и валюта совпадают с магазином, consent влияет на весь маршрут, а ошибки и задержки отслеживаются. Один высокий EMQ для этого недостаточен.
Нужно ли размещать GTM Server Container в ЕС?
Для бизнеса в ЕС европейский регион может уменьшить часть рисков передачи и задержки, но сам по себе не обеспечивает GDPR compliance. Нужно оценить всех получателей, договоры, цели, сроки хранения, международные передачи и фактические данные.
Если CAPI уже включён, но Meta, магазин и CRM показывают разные результаты, начните с одной подтверждённой конверсии и её идентификаторов. Посмотреть услугу Tracking & CAPI или описать текущую схему.